Les agents IA ne manquent pas d’intelligence. Ils manquent d’un accès gouverné au système d’information.
Voici l’architecture de référence d’une gateway MCP on-premise, découpée en plans indépendants, et ce qu’elle change concrètement pour une DSI.
Du spaghetti au hub
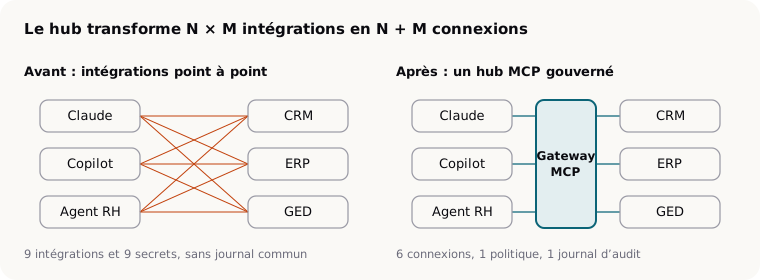
Prenons un groupe industriel qui branche Claude, Copilot et un agent RH sur son CRM, son ERP et sa GED. Sans hub, chaque équipe câble ses propres intégrations, avec ses propres secrets. Avec la gateway, chaque outil est branché une fois, chaque agent une fois.
Point fort : un quatrième agent coûte une connexion, pas trois.
Trois plans découplés
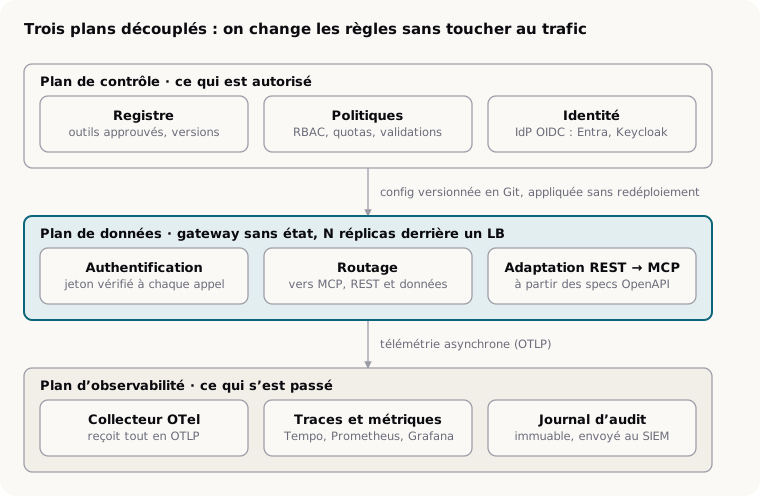
- Plan de contrôle : registre, politiques et identité sont versionnés dans Git. Retirer l’outil
delete_customerà toute l’entreprise = une merge request, sans redéploiement. - Plan de données : la gateway est sans état. Quand l’usage monte, Kubernetes ajoute des réplicas ; si l’un tombe, aucun agent n’est coupé.
- Plan d’observabilité : la télémétrie part en asynchrone. Si la supervision tombe, les appels continuent.
Anatomie d’un appel
Une commerciale demande à Claude : « Où en est la commande 4512 ? »
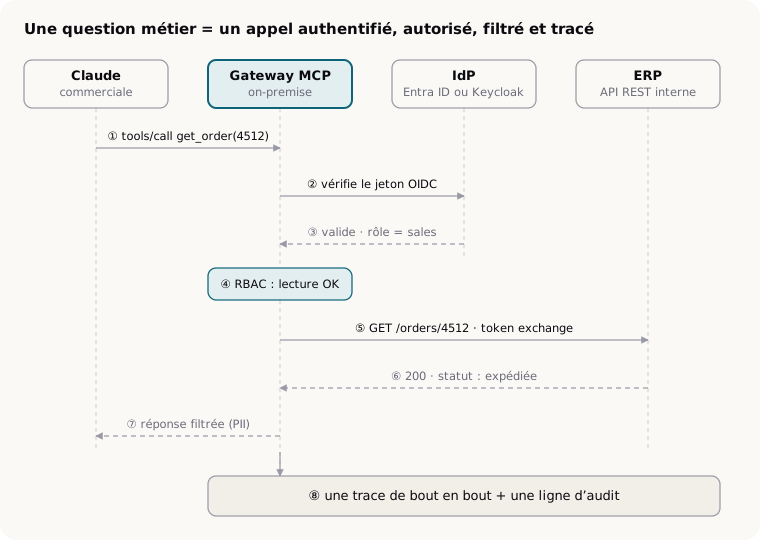
Le modèle ne voit jamais le jeton de l’ERP, et l’ERP voit l’identité réelle de la commerciale : ses droits existants s’appliquent, sans rien réécrire.
Zero trust, outil par outil
| Profil | Outils visibles | Validation humaine |
|---|---|---|
| Commercial | get_order, search_customer, create_quote |
send_quote (envoi au client) |
| Support | get_ticket, get_order |
refund_order |
| RH | search_employee, get_leave_balance |
Outils de paie invisibles |
Chaque profil ne voit que son serveur virtuel : un contexte plus court pour le modèle, une surface d’attaque réduite.
Observabilité de bout en bout
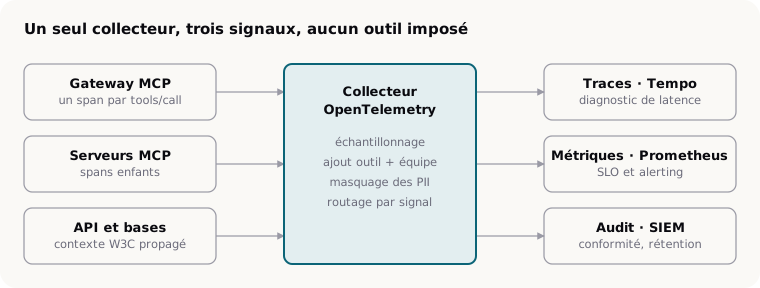
Incident : le support signale des lenteurs. La trace montre que la latence vient de l’API ERP, ni de la gateway ni du modèle. Le ticket part directement à la bonne équipe.
Audit : « qui a déclenché un remboursement via un agent ce mois-ci ? » se règle en une requête dans le SIEM.
Les points forts en un coup d’œil
| Exigence d’entreprise | Réponse de l’architecture |
|---|---|
| Souveraineté | On-premise : jetons, paramètres et réponses restent dans le SI |
| Sécurité | OIDC, RBAC par outil, token exchange, secrets en coffre |
| Scalabilité | Plan de données sans état, scaling horizontal |
| Agilité | Politiques versionnées dans Git, sans redéploiement |
| Réutilisation | API REST existantes exposées via OpenAPI, sans réécriture |
| Auditabilité | Traces OpenTelemetry et journal d’audit vers le SIEM |
| Réversibilité | Standards ouverts (MCP, OpenTelemetry) : pas d’enfermement fournisseur |
Mise en œuvre
Si l’entreprise a déjà une gateway API (Kong, Apigee, Azure API Management), on active ses fonctions MCP. Sinon, IBM ContextForge, open source, permet un POC rapide.
- Pilote : deux ou trois API à forte valeur, une équipe, l’IdP branché.
- Industrialisation : Kubernetes, politiques dans Git, tableaux de bord par outil.
- Généralisation : catalogue ouvert aux équipes, ajout de nouveaux outils en self-service.
La gateway est la porte d’entrée de toute architecture agentique. Le sujet n’est pas l’IA, c’est l’architecture : c’est elle qui transforme un prototype en produit.